Développer et faire évoluer votre cloud en toute confiance
Sécurisez chaque étape de votre environnement cloud, du code au cloud, tout cela depuis une plateforme d'application cloud native conçue pour les développeurs. Protégez l'ensemble de vos ressources, images de conteneur et assets cloud pour renforcer votre posture de sécurité face à l'évolution et à la complexification de vos environnements de travail cloud.
Optimisez votre cloud en maîtrisant la sécurité CNAPP
Les méthodes de sécurité traditionnelles utilisées pour les assets IT sur site n'ont pas été conçues pour le cloud. Les praticiens de la sécurité qui essaient d'adapter ces méthodes au cloud ne feront que perdre leur temps et augmenter leur frustration, notamment parce qu'il existe des moyens plus efficaces de sécuriser l'infrastructure et les services cloud.
Une CNAPP apporte des informations holistiques sur les environnements cloud publics, privés et hybrides complexes, et vous permet de dévoiler les angles morts de votre cloud et de sécuriser cette surface d'attaque à l'évolution rapide.
Ce livre blanc explique en quoi consiste une solution CNAPP et comment elle peut vous aider à sécuriser rapidement et efficacement le cloud. Lisez la suite pour en savoir plus sur les points suivants :
- Le modèle de responsabilité partagée (Qui sécurise quoi ? Vous ? Votre fournisseur de services cloud ?)
- Les risques liés à la sécurité dans un environnement multicloud
- Comment contrôler les identités cloud
- La gestion des vulnérabilités dans le cloud
- Les avantages qu'offre l'utilisation d'une CNAPP pour les entreprises
Guide d'entreprise de la Policy as Code : Conception, développement et exécution
En adoptant toujours plus d'applications et de builds hébergés dans le cloud sur son architecture cloud existante, votre entreprise complexifie sa sécurité. De nombreuses entreprises ont des difficultés à migrer les pratiques de sécurité sur site traditionnelles vers le cloud, car ces approches ne fonctionnent pas avec la nature dynamique des charges de travail cloud.
Il est plus que nécessaire d'adopter une approche « Shift-Left » ainsi que les meilleures pratiques en matière de sécurité pour protéger les environnements cloud et hybrides. Il est important que vos équipes soient proactives et appliquent ces processus avant le développement et le déploiement sur le cloud. Une véritable sécurité du cloud CNAPP commence dès vos toutes premières phases de planification, doit faire partie intégrante de votre cycle de développement logiciel (SDLC), et continue de s'appliquer jusqu'au runtime.
With Tenable, you can adopt policy as code and infrastructure as code (IaC) to secure modern cloud environments.
Étendre la gestion des vulnérabilités du code au cloud
Les charges de travail cloud sont complexes et dynamiques. Elles introduisent en permanence de nouveaux risques. Par ailleurs, les approches de gestion des vulnérabilités traditionnelles ne fonctionnent pas bien pour le cloud. Il est alors compliqué pour certaines équipes de faire face à l'évolution de ces risques. Vos équipes de sécurité doivent plutôt s'émanciper des pratiques de gestion des vulnérabilités traditionnelles et privilégier la gestion de l'exposition en continu dans le cloud.
Cette stratégie cloud ne consiste pas simplement à détecter et à corriger les vulnérabilités au fur et à mesure. Elle implique d'exposer les failles logicielles et les mauvaises configurations et d'y remédier de manière proactive, tout au long de votre SDLC.
Dans cet Ebook, découvrez comment l'adoption d'une solution de gestion de la posture de sécurité du cloud (CSPM) peut vous aider à intégrer la sécurité tout au long du développement des applications cloud.
Communauté Tenable Connect : Your comprehensive CNAPP resource for cloud security
Tenable Connect est votre ressource unique pour tout ce qui concerne la CNAPP.Que vous ayez des questions à poser à d'autres professionnels de la sécurité du cloud ou que vous souhaitiez approfondir la manière dont Tenable peut vous aider à résoudre tous vos besoins en matière de sécurité des applications hébergées dans le cloud, Tenable Connect est est le lieu indiqué.
CNAPP : une approche évolutive de la sécurité du cloud
Les attaquants savent que les identifiants utilisateur sont les clés pour accéder à votre environnement cloud. Une seule attaque par ingénierie sociale réussie peut entraîner un mouvement latéral sur votre cloud, souvent sans même que vous ne vous en rendiez compte. Protégez vos identités et ressources cloud grâce à la gestion des identités et des accès.
Libérer l'innovation Kubernetes via une sécurité du cloud simplifiée
La sécurité de Kubernetes s'accompagne de nombreux défis, mais le bon outil CNAPP peut vous aider à surmonter ces complexités grâce à l'application automatisée de politiques personnalisées, au scan des charts Helm, à des contrôles d'accès améliorés et à la protection des charges de travail cloud (CWP) pour les environnements conteneurisés.
Why integrating DSPM is key to your CNAPP strategy
Alors que votre entreprise migre davantage de systèmes et de services vers le cloud, le nombre de données sensibles que les attaquants sont susceptibles d'essayer d'exploiter augmente également. Une solution DSPM et CNAPP intégrée peut vous donner des informations en temps réel sur les risques liés au cloud pour que vous puissiez rapidement éliminer les failles de sécurité.
Sécurité des applications du développement au runtime
Pour que la sécurité des applications cloud soit efficace, il convient d'adopter une approche « Shift-Left », en passant de pratiques de gestion des vulnérabilités traditionnelles à une approche basée sur le risque. Celle-ci vous garantit d'utiliser les meilleures pratiques en matière de sécurité pour gérer les environnements cloud dynamiques et complexes.
Chaque entreprise a évidemment ses propres facteurs qui affectent directement ses approches et sa maturité en matière de sécurité du cloud, cependant nous pouvons vous recommander quelques meilleures pratiques. En voici six qui vous aideront à assurer la sécurité de vos applications cloud natives, du développement au déploiement, et même au-delà.
| BUILD-TIME |
| Identifiez les failles dans l'Infrastructure as Code en l'intégrant à votre environnement de développement et à votre pipeline. |
| Évaluez l'Infrastructure as Code à chaque demande de modification ou de fusion. |
| Intégrez la plateforme au pipeline de CI/CD pour identifier les failles dans des conteneurs et des bibliothèques tierces avant leur déploiement. |
| RUN-TIME |
| Scannez et évaluez en continu le code Kubernetes ainsi que votre infrastructure cloud afin d'identifier toute dérive. |
| Identifiez les failles au sein des conteneurs en cours d'exécution et calculez les instances sans déployer de scanner ni installer d'agents. |
| Fusionnez toute modification ad hoc et toute étape de remédiation requise dans votre build. |
Foire aux questions sur les solutions CNAPP
Do you have questions about CNAPP, but not sure where to start?
This CNAPP FAQ has your answers.
-
Qu'est-ce qu'une plateforme de protection des applications cloud natives (CNAPP) ?
-
Une plateforme de protection des applications cloud natives (CNAPP) est une plateforme unique d'outils et de technologies de sécurité du cloud qui protègent les applications cloud des cybermenaces, du développement à la production. Vous pouvez utiliser une CNAPP pour sécuriser de manière proactive vos applications grâce à une visibilité complète sur les environnements cloud, tout en améliorant les contrôles de sécurité.
-
Que signifie CNAPP ?
-
CNAPP est l'acronyme de Cloud Native Application Protection Platform (Plateforme de protection des applications cloud natives). Gartner apporte cette définition : « Les plateformes de protection des applications cloud natives (CNAPP) sont un ensemble unifié et étroitement intégré de capacités de sécurité et de conformité conçues pour protéger les infrastructures et les applications cloud natives. »
-
Que signifie « cloud native » ?
-
Le terme « cloud native » désigne les applications et les services développés au sein d'un environnement cloud public, privé ou hybride. De nombreuses entreprises utilisent des applications et services cloud native, car ceux-ci favorisent l'évolutivité et nécessitent moins de ressources. Les solutions cloud natives sont similaires aux solutions cloud, mais ne sont pas identiques. Les développeurs peuvent ne pas avoir créé des applications cloud dans le cloud, mais peuvent profiter des avantages des services cloud après avoir procédé à une migration.
-
Les solutions cloud natives sont-elles sûres ?
-
Oui, Les solutions cloud natives peuvent être sûres si votre entreprise adopte une approche basée sur le risque en matière de sécurité du cloud.
-
Qu'est-ce qu'une application cloud native ?
-
Une application cloud native est une application conçue, déployée et gérée dans un environnement cloud.
-
Quels sont les principaux éléments clés d'une sécurité cloud native ?
-
Si chaque entreprise peut aborder la sécurité cloud native à sa manière, les programmes de sécurité cloud native les plus efficaces adoptent une approche basée sur le risque, qui tient compte d'éléments tels que l'Infrastructure as Code, la Policy as Code, la Governance as Code, le Drift as Code, la Security as Code et la Remediation as Code.
-
Comment sécuriser les environnements cloud native ?
-
Une CNAPP est un très bon moyen de sécuriser vos environnements cloud native. Une telle solution garantit que votre équipe DevSecOps intègre sans cesse des politiques de sécurité tout au long de votre cycle de développement, du code au déploiement cloud. Une CNAPP apporte des informations proactives sur les problèmes de sécurité des applications cloud natives, tels que les failles, les vulnérabilités, les mauvaises configurations et d'autres expositions liées à la sécurité.
-
Qu'est-ce qu'une CNSP ?
-
Une CNSP est une plateforme de sécurité cloud native. Les CNAPP sont parfois désignées par le terme CNSP. Elles sont toutes deux utilisées pour la sécurité cloud native et utilisent généralement la gestion de la posture de sécurité du cloud (CSPM), la sécurité du réseau des services cloud et une plateforme de protection des charges de travail cloud(CWPP.
-
Quels sont certains des défis liés à la sécurité CNAPP ?
-
Les environnements cloud sont complexes et dynamiques. Ils représentent des défis uniques pour la sécurité CNAPP. Et comme ces environnements évoluent constamment, le paysage des menaces change tout aussi rapidement. Il est alors difficile pour les équipes de détecter les problèmes de sécurité du cloud, qu'ils soient nouveaux ou anciens, au niveau de tous les assets, en particulier lorsque les stratégies de sécurité du cloud n'intègrent pas de CNAPP.
-
Qu'est-ce qui caractérise une bonne solution CNAPP ?
-
Si chaque entreprise a des besoins et des exigences uniques qui varient selon son secteur, sa taille et ses objectifs métier, il y a quelques fonctionnalités fondamentales que toute CNAPP devrait avoir : une CSPM, une gestion des droits d'accès à l'infrastructure cloud native (CIEM) et une CWP.
-
La gestion des vulnérabilités traditionnelle fonctionne-t-elle pour les environnements cloud native ?
-
Non. Les pratiques de gestion des vulnérabilités sur site (on-traditionnelles sont inefficaces dans les environnements cloud dynamiques et complexes. Pour une approche plus efficace, il convient d'intégrer des processus de sécurité du cloud basée sur le risque spécifiquement conçus pour le cloud. Par exemple, une CNAPP.
-
Qu'est-ce qu'un conteneur ?
-
Un conteneur est un composant de logiciel servant à rassembler le code et les dépendances associées afin de s'assurer qu'une application ou un service a tout ce qu'il faut pour fonctionner, quel que soit l'environnement.
-
Qu'est-ce qu'un Container as a Service (CaaS) ?
-
Un Container as a Service (CaaS) aide les développeurs à déployer, à exécuter et à gérer les conteneurs à l'aide d'une virtualisation basée sur des conteneurs. Kubernetes est un Container as a Service. Tenable One Vulnerability Management container security can help developers with ensuring end-to-end visibility of container images, including vulnerability assessment and policy enforcement throughout your software lifecycle.
-
Qu'est-ce que la Policy as Code ?
-
La Policy as Code est un processus utilisé par les développeurs pour écrire un code dans un langage, par exemple Python, afin de gérer et automatiser des politiques. Tenable One Cloud Exposure supports policy as code for continuous assessment so your teams can capture security policy as code and then continuously expose violations across your IaC at build time, while also enforcing your security policies before deployment (CI/CD).
-
Qu'est-ce que l'Infrastructure as Code ?
-
L'Infrastructure as Code (IaC) gère et provisionne l'infrastructure cloud par le code, généralement dans les fichiers de configuration.
Tenable One Cloud Exposure can scan infrastructure as code to find security issues, including vulnerabilities, flaws, policy violations or misconfigurations during the development process. Cette solution automatise la découverte des failles de sécurité potentielles afin que vos équipes puissent y remédier avant toute compromission. L'IaC est un composant important de DevOps, de la sécurité et de la conformité.
-
Qu'est-ce que la CSPM (Cloud Security Posture Management) ?
-
La CSPM se compose d'outils et de ressources permettant d'exposer les problèmes cloud, tels que les mauvaises configurations et d'autres risques liés à la conformité ou à la sécurité. Les solutions CSPM alertent les équipes de sécurité lorsqu'elles identifient des problèmes de sécurité ou de conformité dans un environnement cloud.
Elles peuvent également vous offrir des capacités de surveillance en continu dans votre environnement de production, afin d'identifier les problèmes liés aux applications cloud natives et de les traiter avant leur déploiement. Si des problèmes surviennent après le déploiement, les CSPM sont également capables de détecter automatiquement les expositions et vous aider à y remédier, afin que vous soyez toujours proactifs en matière de sécurité du cloud.
-
Qu'est-ce qu'une plateforme de protection des charges de travail cloud (CWPP) ?
-
Une solution CWPP permet de sécuriser et de gérer les charges de travail des environnements cloud. La CWPP aborde la sécurité du cloud au niveau d'une charge de travail, et non d'un terminal. Elle protège le cloud des cyber-attaques, même au sein de plusieurs environnements cloud.
Un programme de protection des charges de travail cloud offre une visibilité complète sur le cloud qui permet d'identifier rapidement et efficacement les problèmes de sécurité du cloud et de prioriser les problèmes critiques auxquels remédier. La CWPP prend en charge l'intégration et la livraison continues (CI/CD) pour toutes vos charges de travail cloud, notamment les serveurs, les machines virtuelles, les conteneurs et les charges de travail sans serveur.
-
Qu’est-ce qu’un courtier de sécurité d'accès au cloud (CASB) ?
-
Un courtier de sécurité d'accès au cloud (CASB), comme Netskope, est une passerelle de sécurité du cloud. Une passerelle de sécurité du cloud représente les points de contrôle qu'applique votre entreprise entre un environnement de services cloud et vos clients. Elle met en œuvre la politique de sécurité à diverses étapes et peut être basée dans le cloud ou sur site.
-
Qu'est-ce que Kubernetes ?
-
Kubernetes est une plateforme d'orchestration des conteneurs open source qui automatise les processus clés utilisés dans le développement des applications cloud. Développé à l'origine par Google, Kubernetes est désormais géré par la Cloud Native Computing Foundation. Kubernetes vous aide à gérer et à faire évoluer les conteneurs dans un environnement cloud.
-
Qu'est-ce que la gestion de la posture de sécurité de Kubernetes (KSPM) ?
-
La gestion de la posture de sécurité de Kubernetes (KSPM) est un outil de cyber-sécurité permettant de détecter les problèmes de sécurité dans Kubernetes et d'y remédier.
-
Qu'est-ce qu'un fournisseur de sécurité cloud (CSP) ?
-
Un fournisseur de services cloud (CSP) offre des services cloud, par exemple, une infrastructure, des applications et un stockage cloud computing. Parmi les CSP les plus utilisés, on trouve notamment Amazon Web Services (AWS), Microsoft Azure et Google Cloud Platform (GCP).
-
Qu'est-ce qu'un cycle de développement logiciel (SDLC) ?
-
Un cycle de développement logiciel (SDLC) est un processus utilisé par les développeurs pour créer et déployer des logiciels le plus rapidement possible en suivant les meilleures pratiques. La plupart des entreprises abordent le SDLC selon un processus composé de cinq à sept phases : planification, analyse, conception, développement, test, mise en œuvre et maintenance.
-
Qu'est-ce que le runtime ?
-
Le runtime est une des phases d'un cycle de programmation. C'est à ce moment-là qu'un nouveau programme logiciel ou une nouvelle application lance tous les éléments nécessaires pour son exécution. Il fait partie d'un langage de programmation et comporte souvent des instructions externes, comme des environnements ou des systèmes runtime.
-
Pourquoi est-il important d'intégrer une CNAPP à votre SDLC ?
-
L'intégration d'une CNAPP à votre cycle de développement logiciel apporte de nombreux avantages en matière de sécurité du cloud. Par exemple, une CNAPP offre plus de visibilité et d'informations sur les risques liés au cloud. Lorsque vous connaissez vos failles en matière de sécurité, vous pouvez les prioriser et les corriger. En intégrant une CNAPP à votre processus de développement, vous pouvez détecter et corriger ces problèmes bien plus rapidement et facilement dans votre pipeline de développement cloud. Elle peut également vous permettre d'automatiser les processus en apportant en continu des informations sur les vulnérabilités et les autres menaces cloud.
CNAPP : Éliminez les expositions du cloud grâce à une sécurité cloud exploitable
Les environnements distribués et les surfaces d'attaque en pleine expansion introduisent de nouveaux vecteurs d'attaque cloud. Les attaquants essaient sans relâche de nouvelles tactiques toujours plus complexes pour exploiter vos expositions cloud. Éliminez les vulnérabilités liées à la sécurité du cloud et corrigez les mauvaises configurations et les droits d'accès à risque afin de protéger vos données cloud sensibles de manière proactive grâce à la solution CNAPP de Tenable.
Articles de blog sur la plateforme de protection des applications cloud natives (CNAPP)
CNAPP : What is it and why is it important for security leaders?
Il y a plusieurs avantages à utiliser une plateforme de protection des applications cloud natives. En plus d'offrir plus de visibilité et d'informations sur les risques de sécurité liés à vos applications cloud, elle améliore la compatibilité et détecte et corrige plus rapidement les problèmes de sécurité. Elle peut également automatiser la sécurité dans vos pipelines CI/CD. Read this blog to learn more about how a CNAPP can help you secure your cloud environments, from code to cloud.
Lire la suite
Si vous n'avez que 5 minutes, voilci la CNAPP en quelques If you only have five minutes, here’s CNAPP in a snap
Entre la confusion autour du modèle de responsabilité partagée du cloud et le nombre croissant de fournisseurs de CNAPP qui revendiquent pouvoir répondre à tous vos besoins liés à la sécurité du cloud, il peut être chronophage et frustrant de déterminer les meilleures pratiques en la matière. Et pendant ce temps, les brèches de sécurité du cloud se multiplient. This blog and related ebook takes some of the confusion out of the role of a CNAPP in cloud security and clearly explains what it is, how it works and why you need it.
Lire la suite
Guide de la gestion des vulnérabilités cloud natives pour les analystes
Les environnements cloud présentent des vulnérabilités cloud uniques et d'autres problèmes de sécurité cloud tels que les mauvaises configurations. Les pratiques de gestion des vulnérabilités traditionnelles ne peuvent pas traiter ces expositions de manière efficace. This blog explores why you need cloud vulnerability management practices and how CNAPP tools can help you continuously monitor multi-cloud environments.
Lire la suite
Webinaires à la demande sur les solutions CNAPP et la sécurité du cloud
Les 90 premiers jours d'une CNAPP (en anglais)
Avec la bonne solution de protection des applications cloud natives, vous pouvez rendre opérationnels vos environnements multicloud et hybrides dès les 90 premiers jours d'utilisation d'une CNAPP.
Ce webinaire aborde les points suivants :
- Les défis opérationnels courants en matière de sécurité du cloud et comment les relever
- Comment élaborer un plan de déploiement d'une CNAPP en fonction de vos besoins et de vos workflows
- How Tenable One Cloud Exposure can help
Une CNAPP pour combler les lacunes en matière d'expertise sur la sécurité cloud
Il existe des millions de postes vacants dans le domaine de la cyber-sécurité. Et face au besoin croissant de professionnels de la sécurité spécialisés dans le cloud pour protéger les entreprises, ce nombre ne cesse d'augmenter.
Ce webinaire explique comment combler les lacunes en matière d'expertise en :
- Utilisant une CNAPP axée identité pour la découverte des assets, l'analyse du risque et la détection des menaces
- Déterminant comment corriger rapidement et efficacement les vulnérabilités sans recruter de nouveaux employés
- Tirant parti des avantages d'une sécurité du cloud automatisée
Quand, pourquoi et comment votre équipe sécurité doit exploiter la puissance de la CNAPP
De nombreuses équipes de sécurité sont novices dans la sécurité des applications cloud natives et ignorent tout du rôle d'une CNAPP dans la protection du cloud.
Regardez ce webinaire pour découvrir les points suivants :
- Les principes de base et l'architecture d'une CNAPP
- En quoi les solutions CNAPP se distinguent des autres pratiques de sécurité
- Comment intégrer une CNAPP à vos cadres de sécurité existants
Développez et améliorez le DevSecOps grâce à la « Security as Code » du cloud
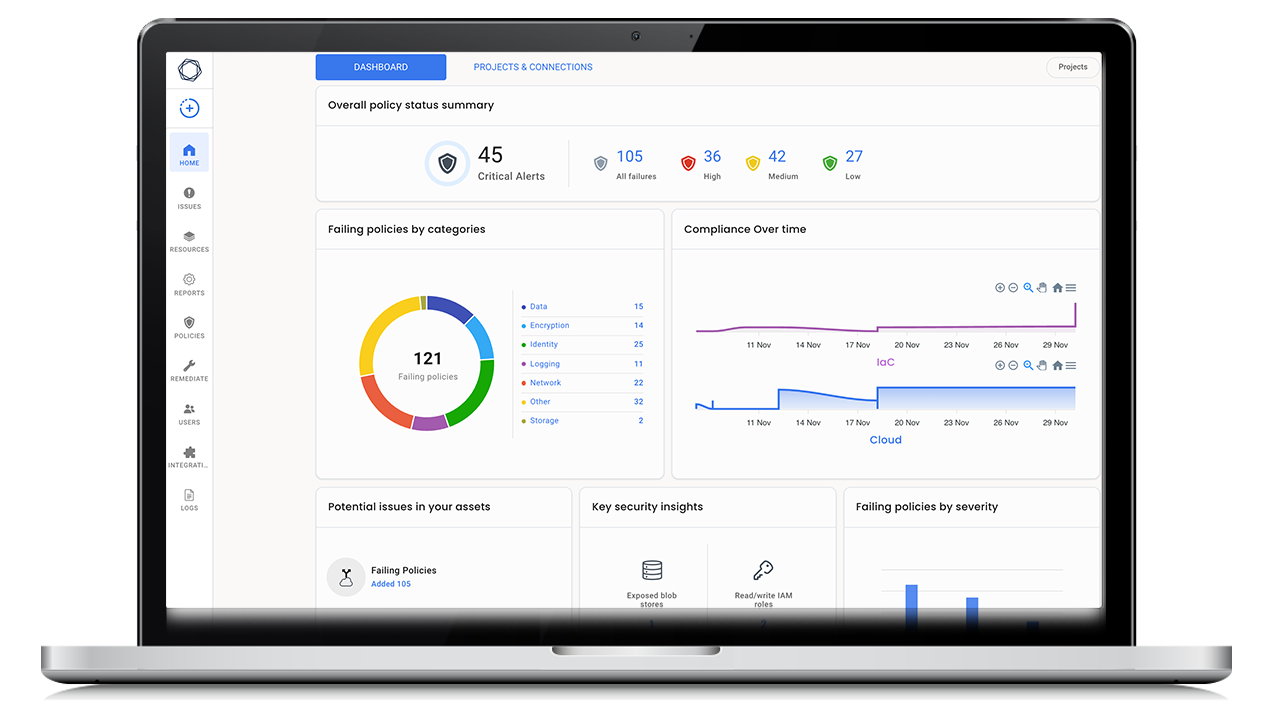
Les pratiques de sécurité sur site traditionnelles exposent votre surface d'attaque cloud à des brèches. Tenable’s CNAPP, Tenable One Cloud Exposure, gives you complete cloud visibility so you can continuously discover and assess your cloud-native applications for security issues, all without installing agents or other tedious legacy security processes.
Tenable One Cloud Exposure gives you comprehensive visibility into your cloud-native environment so you can quickly identify and remediate security issues, even as your cloud environment constantly changes. Cette solution gère la sécurité du cloud, du développement au runtime.
With Tenable One Cloud Exposure, you can mature your cloud-native security practices with:
- « Policy as Code » pour réaliser des évaluations en continu
- « Governance as Code » pour procéder à une gouvernance automatisée
- « Drift as Code » pour effectuer une détection en continu
- « Security as Code » pour mettre en place une sécurité avancée
- « Remediation as Code » pour une remédiation automatisée visant à détecter et à corriger les failles de sécurité
Try Tenable One Cloud Exposure for free
Si votre sécurité commence après le déploiement des applications cloud natives par vos équipes, vous augmentez votre cyber-risque. Protégez votre cloud de manière proactive en intégrant la sécurité à chaque étape de votre cycle de développement logiciel. Change the way you approach cloud security with Tenable One Cloud Exposure, full-stack cloud-native security, from code to cloud deployment.
Tenable One
Demander une démo
La plateforme de gestion de l'exposition alimentée par l'IA leader du secteur
Merci
Nous vous remercions de votre intérêt pour Tenable One.
Un représentant vous contactera prochainement.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success