L'infrastructure edge assiégée : ce que deux datasets indépendants révèlent sur ceux qui exploitent votre périmètre
Une analyse conjointe de Tenable et SentinelOne portant sur 93 paires d'attribution CVE-acteurs révèle que les acteurs soutenus par des États et les cybercriminels convergent de manière indépendante vers la même infrastructure edge. Tous nos remerciements à l'équipe SentinelOne® Incident Readiness & Response pour sa contribution à cette publication.
C'est la surface d'attaque commune sur laquelle convergent de manière indépendante les acteurs soutenus par un État et les groupes criminels aux motivations financières, ce n'est pas l'apanage d'une seule catégorie d'adversaires, ni un problème exclusivement lié aux États-nations, malgré deux années de gros titres sur les acteurs liés à la Chine ciblant Ivanti, Fortinet et Palo Alto Networks. Les données présentées ici racontent une histoire différente et bien plus vaste. Une histoire centrée sur les fournisseurs plutôt que sur les CVE. Une histoire centrée sur les fournisseurs plutôt que sur les CVE.
Points clés à retenir
- Deux systèmes d'observation indépendants, la télémétrie d'exposition de Tenable sur des milliers de conteneurs clients et les cas de réponse aux incidents (DFIR) de SentinelOne portant sur 66 CVE, convergent à 79 % vers les mêmes surfaces d'attaque de fournisseurs, malgré un chevauchement minime au niveau des CVE.
- Douze CVE du dataset combiné ont confirmé une attribution « multi-nexus » : des acteurs soutenus par des États et des cybercriminels exploitant indépendamment la même vulnérabilité, à travers cinq catégories de nexus (Chine, Russie, Corée du Nord, Iran, ransomwares).
- Le tableau de l'exposition est plus uniforme que ne le laissent entendre les gros titres : Fortinet, le fournisseur le plus associé aux attaques sur les équipements edge dans la presse, se situe en milieu de peloton en matière d'exposition au niveau des conteneurs (25 %), bien loin derrière F5 (54 %) et dans une fourchette serrée de 10 points avec Check Point, Ivanti et Citrix.
- 54 % des environnements clients utilisant des produits F5 présentent au moins une CVE exposée et activement exploitée ; les clients Citrix affichent les modèles de remédiation les plus lents, avec un délai médian d'application des correctifs de 461 jours.
- La complexité de la remédiation, en particulier pour les CVE hautement prioritaires, entraîne un décalage de remédiation de 24 jours, ce qui est statistiquement significatif et laisse d'importantes fenêtres de tir aux attaquants.
- Les mêmes gammes de produits sont ciblées à répétition : Ivanti EPMM et Ivanti Connect Secure présentent chacune une nouvelle CVE exploitée environ tous les 8,5 à 13 mois.
- Tirez parti de multiples stratégies de défense en profondeur : appliquez les correctifs aussi rapidement que possible, mais réduisez également la surface d'attaque (minimisation des fonctionnalités) et exécutez les endpoints en mode protection pour mieux bloquer les mouvements latéraux issus d'attaques ayant réussi à obtenir un accès initial.
La convergence au cœur du sujet
Douze CVE du dataset combiné ont confirmé une attribution « multi-nexus » : des acteurs étatiques et criminels exploitant indépendamment la même vulnérabilité, à travers cinq catégories de nexus. Quatre exemples illustrent cette tendance :
| CVE | Produit | Acteurs (Nexus) | Portée |
| CVE-2026-15409 | SonicWall SMA1000 | UTA0533 (non attribué) + INC Ransomware | Succession espionnage-ransomware sur un zero-day actif |
| CVE-2023-42793 | JetBrains TeamCity | APT29 (Russie) + Lazarus (Corée du Nord) | Deux acteurs étatiques de nations différentes sur la même CVE |
| CVE-2024-3400 | PAN-OS GlobalProtect | UTA0218 (Chine) + INC Ransomware | Zero-day lié à la Chine réutilisé par des opérateurs de ransomwares |
| CVE-2024-24919 | Check Point Quantum | PurpleHaze (Chine) + Fox Kitten (Iran) | La Chine et l'Iran exploitant indépendamment la même vulnérabilité de passerelle |
Les huit autres CVE « multi-nexus » confirmées couvrent les gammes de produits Fortinet, Citrix, Cisco et Ivanti. Les acteurs soutenus par des États et les opérateurs de ransomwares n'opèrent pas dans des écosystèmes de vulnérabilités distincts. Ils partagent les mêmes points d'entrée dans les mêmes produits. C'est l'ampleur de la convergence, et non l'activité d'un seul acteur, qui constitue la principale conclusion.
Cette tendance se confirme sur l'ensemble de l'analyse combinée. Trois conclusions se dégagent :
Les surfaces d'attaque des fournisseurs sont la cible d'exploitation persistante. Les mêmes onze fournisseurs (à savoir Fortinet, Citrix, Ivanti, Palo Alto Networks, Cisco, Juniper, VMware, Microsoft, Oracle, CrushFTP et le framework React de Meta) apparaissent dans les deux systèmes d'observation avec une convergence de 79 %, et les sept fournisseurs de produits edge convergent. Le calendrier d'exploitation en série sur les produits Ivanti montre que le pipeline vulnérabilité-exploitation se renouvelle à des intervalles de 8,5 à 13 mois sur les mêmes gammes de produits. C'est un phénomène structurel et non épisodique. Le patch de la CVE actuelle ne supprime pas la surface d'attaque du fournisseur du paysage des menaces.
Les acteurs soutenus par des États et les opérateurs de ransomwares convergent structurellement. Douze CVE avec une attribution confirmée « multi-nexus » couvrent les cinq catégories de nexus et franchissent le clivage État-criminel. Se défendre contre une catégorie d'acteurs sur des appareils edge nécessite de se défendre contre toutes les autres, car la surface d'attaque est partagée. Une entreprie qui ne corrige que les TTP (Tactiques, Techniques et Procédures) des États-nations s'expose aux opérateurs de ransomwares exploitant la même vulnérabilité, et vice versa.
Les CVE hautement prioritaires prennent plus de temps à être remédiées, pas moins. Sur la liste des 238 CVE hautement prioritaires de Tenable, celles-ci présentent un temps de remédiation médian de 146 jours, contre 122 jours pour toutes les autres CVE, soit un écart de 24 jours statistiquement significatif. Le sous-ensemble spécifique aux appliances edge (52 CVE) montre un écart constant de 8 jours dans la même direction, ce qui n'était pas statistiquement significatif, mais suggère que la tendance pourrait également s'appliquer aux appliances edge. Des données externes corroborent cette tendance : le rapport Principales conclusions du rapport Verizon DBIR 2026 a révélé que le délai médian d'application des correctifs est passé de 32 à 43 jours d'une année sur l'autre, alors même que l'exploitation de vulnérabilités a dépassé le vol d'identifiants comme premier vecteur d'accès initial. De plus, le DBIR 2025, qui intégrait l'analyse des tendances de remédiation de Tenable RSO sur 17 CVE liées à l'edge computing, a révélé que seulement 54 % des KEV (Known Exploited Vulnerabilities) des appareils edge étaient entièrement remédiées. L'explication est structurelle : les appareils edge (ou de périphérie) constituent la frontière du réseau, donc l'application d'un correctif à une passerelle VPN ou à un pare-feu implique un temps d'arrêt pour chaque utilisateur situé derrière, et les étapes de gestion des changements se multiplient. Ces appareils résistent également aux workflows de correctifs standards car ils n'exécutent pas d'agents endpoint, nécessitent souvent des mises à jour au niveau du firmware avec une validation manuelle, et manquent fréquemment de contrats de support actifs. Résultat : les appareils qui méritent le plus d'être corrigés sont opérationnellement les plus difficiles à patcher, et à mesure que la file d'attente des priorités élevées s'allonge (le DBIR 2026 signale 50 % de vulnérabilités critiques à corriger en plus par rapport à l'année précédente), tout ce qui s'y trouve attend plus longtemps.
Contexte
Les appareils de périphérie (edge) et de périmètre occupent une position particulièrement conséquente dans l'architecture d'entreprise. Les passerelles VPN, les pare-feux, les appliances d'accès à distance et les contrôleurs de livraison d'applications se situent à la frontière entre les réseaux de confiance et les réseaux non fiables. Ils sont très souvent le premier composant qu'un attaquant touche et, pour de nombreuses entreprises, le dernier à être patché. Lorsque l'un de ces appareils est compromis, l'attaquant hérite de sa position sur le réseau : à l'intérieur du périmètre, avec accès aux ressources internes, et souvent sans déclencher la détection des endpoints.
Cette analyse combine deux datasets indépendants pour démontrer cette convergence. Tenable apporte la télémétrie d'exposition issue de sa plateforme de gestion de l’exposition Tenable One, couvrant des milliers de conteneurs clients et mesurant quelle infrastructure edge est déployée, ce qui est vulnérable, et combien de temps elle demeure non corrigée. Ce dataset s'inscrit dans la continuité de l'analyse menée par Tenable Research sur les tendances d'exposition des équipements edge, incluant la télémétrie de remédiation que Tenable a fournie pour les rapports Verizon DBIR 2025 et 2026. SentinelOne apporte les conclusions de ses activités d'investigation numérique et de réponse aux incidents (DFIR), documentant quels acteurs de la menace exploitent réellement quelles vulnérabilités, grâce à des observations directes au sein des environnements compromis. Aucun de ces datasets n'a été conçu pour cette analyse ; chacun a été constitué de manière indépendante pour des objectifs opérationnels différents.
La découverte qui rend cette analyse probante ne concerne pas une seule CVE ou un seul acteur. C'est la convergence structurelle : deux systèmes d'observation indépendants, abordant le problème sous des angles opposés, arrivent à la même conclusion quant aux surfaces d’attaque de fournisseurs qui subissent une exploitation persistante et étendue, et qui en est à l’origine. Pour savoir comment chaque dataset a été élaboré et évalué, voir l'annexe Méthodologie ci-dessous.
Ce qui est exposé : la surface de vulnérabilité
La télémétrie d'exposition de Tenable offre la perspective côté vulnérabilité. Toutes les métriques d'exposition rapportées ici utilisent une mesure granulaire au niveau du conteneur : le pourcentage d'environnements clients (conteneurs organisationnels) ayant au moins un asset vulnérable à une CVE donnée à la date du 15 août 2026, par rapport au total des conteneurs exposés au cours de la période de 14 mois précédente. Cela mesure l'étendue de l'exposition organisationnelle aux vulnérabilités des fournisseurs de produits edge, et non le nombre brut d'assets, sur la fenêtre d'échantillonnage.
Cette section couvre 15 fournisseurs répartis en trois groupes : sept confirmés dans les deux corpus compilés indépendamment, deux confirmés dans les cas de SentinelOne mais absents du corpus d’attibution de Tenable, et six fournisseurs « candidats » mis en évidence par un filtrage plus large de la télémétrie de Tenable. Les candidats ne font pas partie du résultat de convergence, mais deux d'entre eux, F5 et Zimbra, montrent une exposition client plus large que la plupart des sept fournisseurs confirmés, les omettre minimiserait donc l'étendue de l'infrastructure edge à risque.
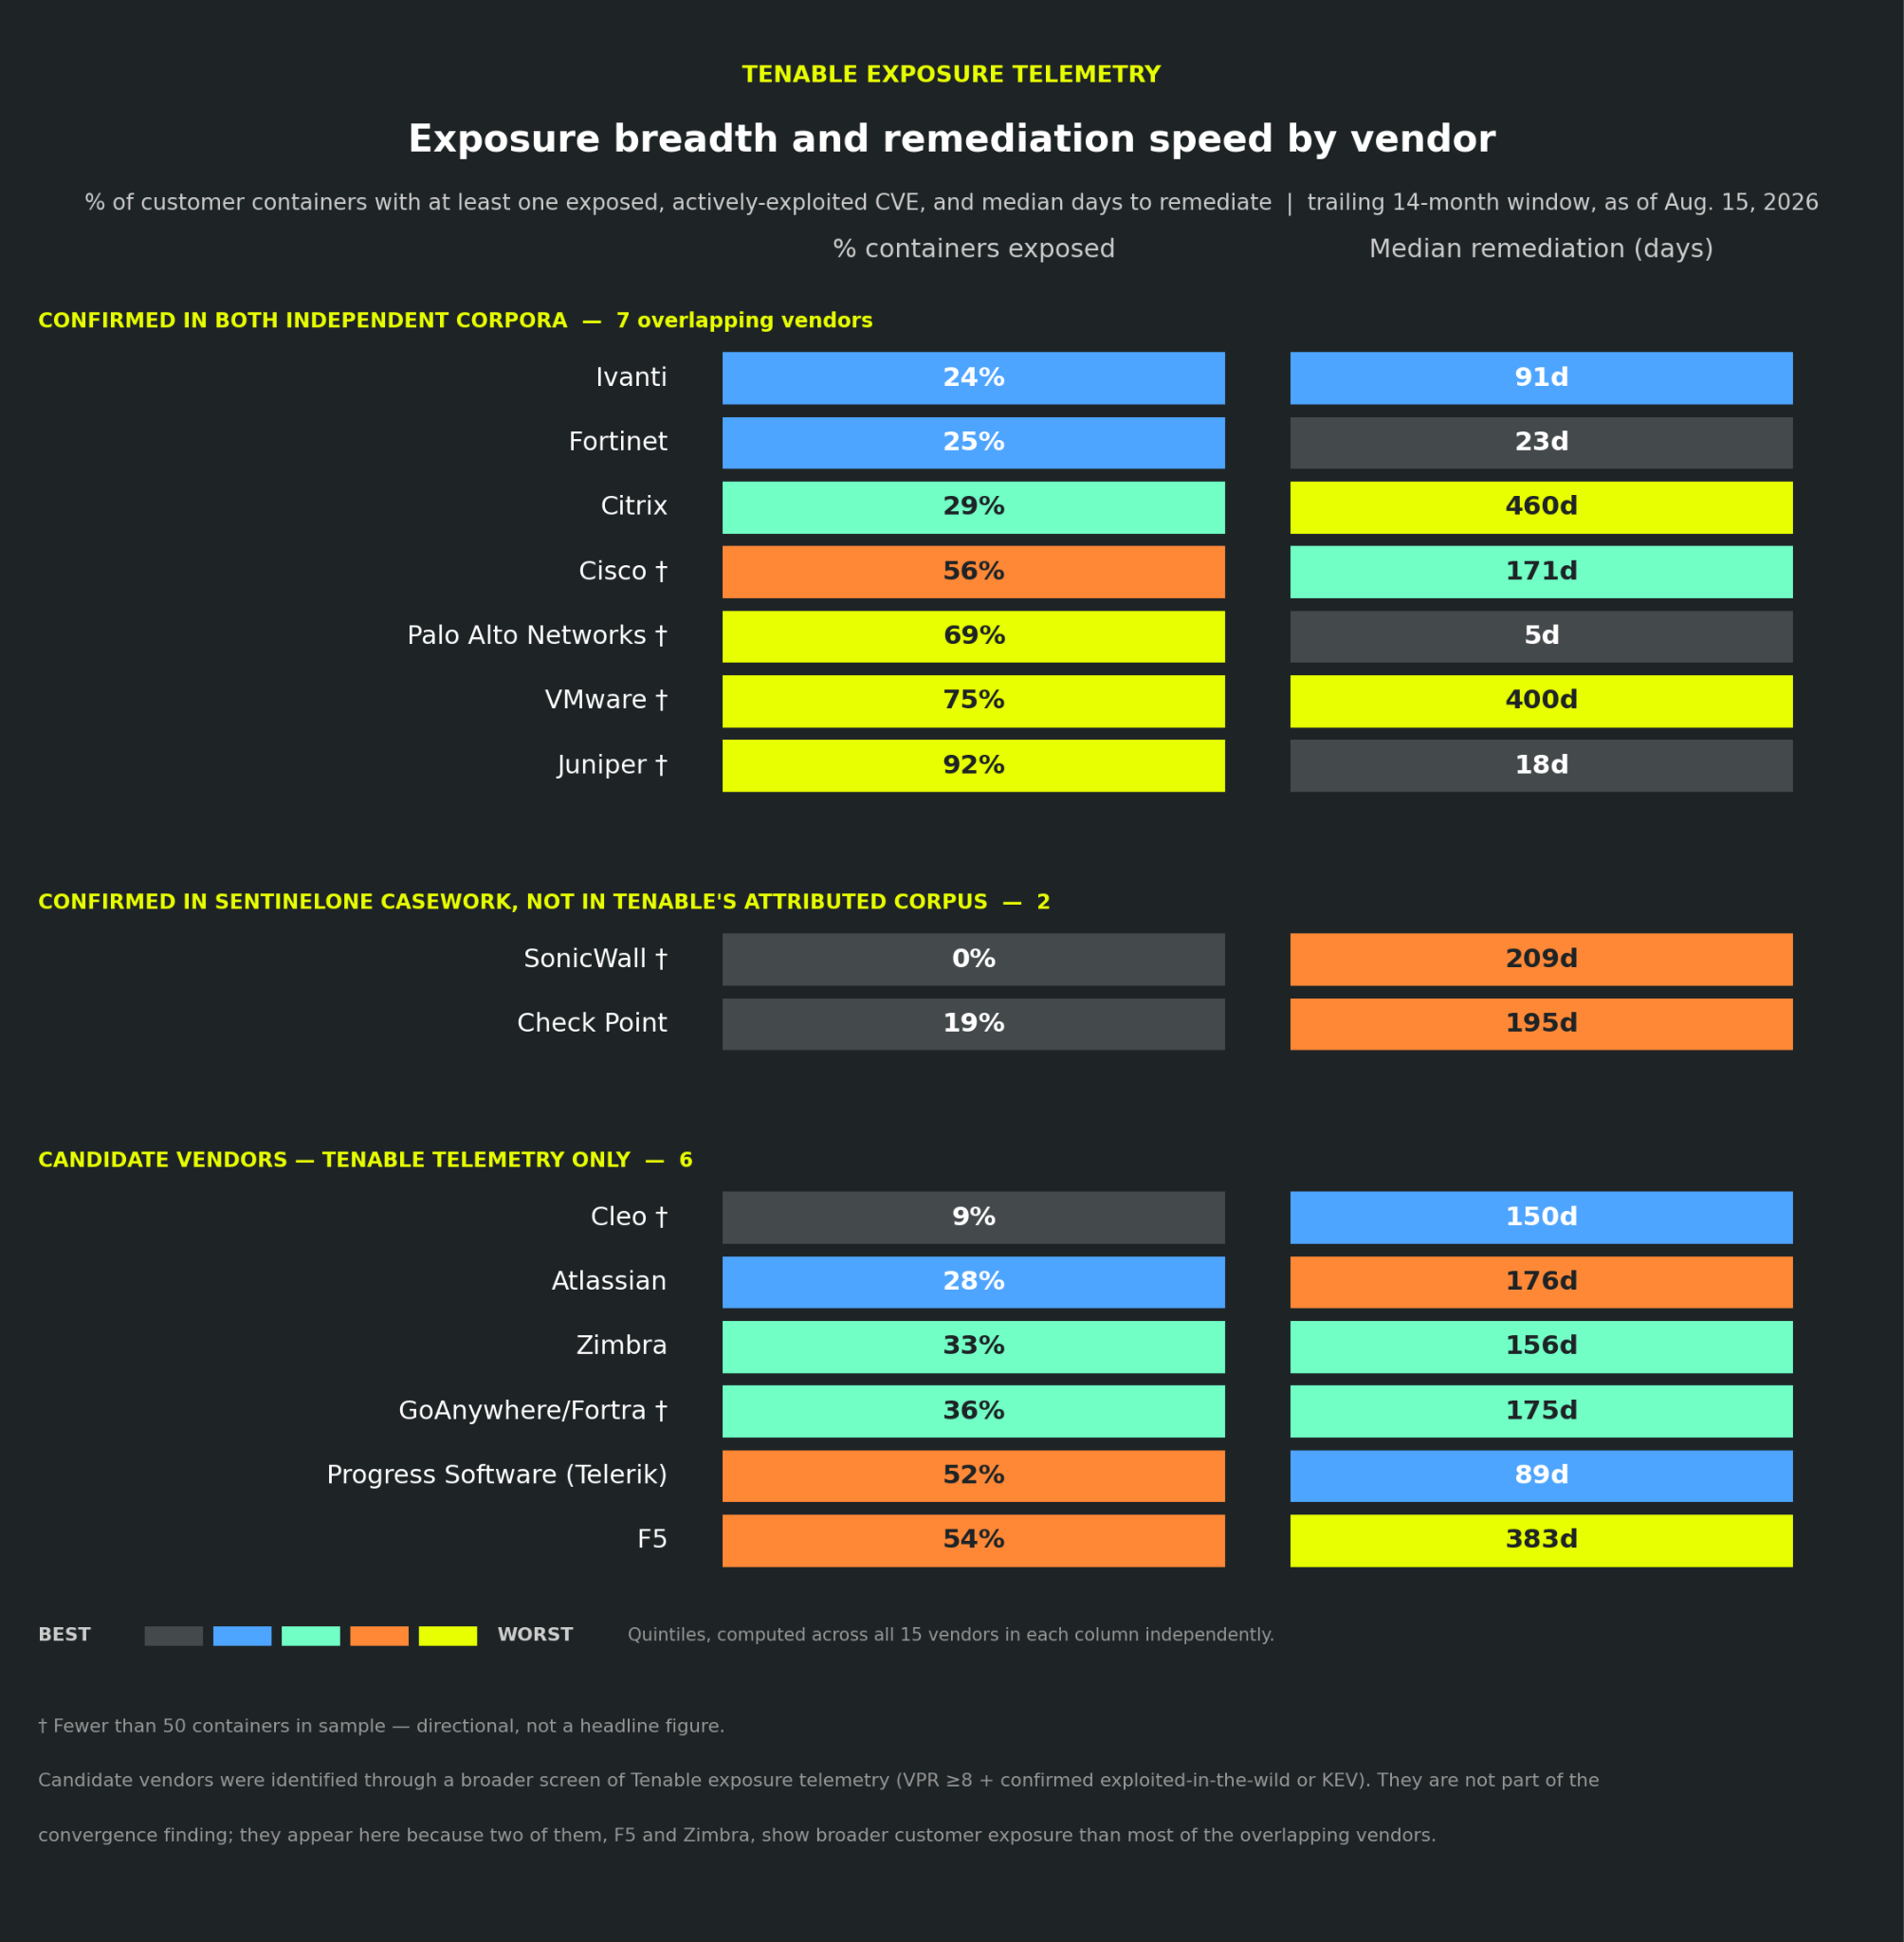
[FIGURE : Carte thermique de l'exposition actuelle au niveau des fournisseurs (granulométrie des conteneurs, 15 fournisseurs). Proportion de conteneurs historiquement exposés avec au moins un asset activement exposé à une ou plusieurs CVE pertinentes. Source : Télémétrie d'exposition Tenable.]
F5 et Citrix sont en tête pour des raisons différentes. Parmi les fournisseurs disposant d'échantillons statistiquement robustes, les clients de F5 sont les plus largement exposés : 53,8 % des 2 784 environnements clients surveillés exécutant des produits F5 présentent au moins une CVE activement exploitée. Les clients de Citrix affichent les modèles de remédiation les plus lents : un temps médian de 461 jours pour l'application d'un patch, avec 71 % des environnements affectés portant toujours des CVE Citrix non corrigées après une année entière. F5 est en tête pour l'échelle de l'exposition ; Citrix est en tête pour l'exposition persistante.
Le milieu du peloton est plus uniforme que prévu. Check Point (18,6 %), Ivanti (24,1 %), Fortinet (24,9 %) et Citrix (28,8 %) se regroupent dans une fourchette de 10 points au niveau des conteneurs. Fortinet, qui fait la une des journaux, se situe en milieu de peloton selon cette mesure.
Les fournisseurs avec de petits échantillons montrent des taux extrêmes mais exigent de la prudence. Juniper (91,7 %), VMware (75,0 %), Palo Alto Networks (69,2 %) et Cisco (56,2 %) affichent tous des proportions d'exposition de conteneurs supérieures à 50 %, mais chacun compte moins de 50 conteneurs dans l'échantillon. Ces statistiques sont de véritables signaux directionnels, mais doivent être considérées dans le contexte de la taille d'échantillon relativement faible.
L'exploitation en série est structurelle. Deux séquences claires d'exploitation en série apparaissent dans le dataset : Ivanti EPMM (environ 8,5 mois entre les CVE exploitées successives) et Ivanti Connect Secure (environ 13 mois). Même gamme de produits, nouvelle vulnérabilité, exploitation répétée. Tenable Research a publié des avis de sécurité sur les deux séquences d'exploitation d'Ivanti, suivant chaque CVE de la divulgation initiale à l'exploitation active, et les données d'exposition ici étendent cette analyse avec des délais de remédiation organisationnels qui n'étaient pas disponibles au moment des avis initiaux. La prochaine attaque est inévitable. La prochaine attaque est inévitable.
Qui exploite quoi : le paysage des acteurs de la menace
Il ne s'agit pas d'un effort ciblé par un groupe spécifique. L'infrastructure edge est un point focal central des attaques menées par un large éventail d'acteurs de la menace et de catégories de nexus. Le corpus combiné Tenable-SentinelOne documente l'exploitation par des acteurs couvrant cinq catégories de nexus : Chine, Russie, Corée du Nord, Iran et cybercriminels (à motivation financière). Ces cinq catégories ciblent indépendamment les mêmes surfaces de fournisseurs. Chaque attribution dans le corpus est classée dans l'un des trois niveaux de confiance dérivés d'une grille d'évaluation à cinq dimensions. Les niveaux de confiance, du plus élevé au plus faible, sont : DIRECT, DIRECT, ALIGNÉ SUR LA TECHNIQUE (TECHNIQUE-ALIGNED) ou ou DÉDUIT (INFERRED).
La densité des acteurs est proportionnelle à l'exposition du fournisseur. Les produits Fortinet font face à la plus large surface d'acteurs : 29 acteurs de la menace distincts répartis sur cinq catégories de nexus. Citrix suit avec 22 acteurs sur cinq catégories, Ivanti avec 19 sur quatre, Palo Alto Networks avec neuf sur trois, et Check Point avec six sur deux. Chaque fournisseur clé a fait l'objet d'une exploitation confirmée par plusieurs catégories de nexus. L'exposition d'un fournisseur spécifique ne peut être attribuée à un unique groupe d'attaquants.
Les acteurs de type « China-Nexus » constituent l'étude de cas avec le niveau de confiance le plus élevé, apparaissent chez neuf fournisseurs du corpus, avec quatre attributions de niveau DIRECT provenant uniquement du dataset évalué. Mais la valeur analytique ici n'est pas que la Chine cible les appareils edge. Cela est bien établi. La valeur est que la Chine, la Russie, la Corée du Nord, l'Iran et les opérateurs de ransomwares ciblent tous les mêmes appareils edge, comme l'illustrent les exemples ci-dessus. La méthodologie d'attribution rigoureuse permet d'avancer cette affirmation avec précision : nous pouvons distinguer une convergence « multi-nexus » confirmée (preuves de niveau DIRECT des deux côtés) d'une convergence évaluée (DÉDUITE, nécessitant une corroboration).
Ce que la réponse aux incidents voit et que la télémétrie ignore
Les données d'exposition montrent quels appareils sont joignables, vulnérables et non patchés. La réponse aux incidents (IR) examine ce qui s'est passé une fois que les attaquants se sont infiltrés : ce à quoi ils ont accédé, ce qu'ils ont dérobé, et où ils se sont dirigés ensuite. Dans les cas DFIR de SentinelOne impliquant une infrastructure edge, les attaquants ont utilisé des identifiants stockés sur les appliances et l'accès que ces appliances possédaient déjà pour atteindre les systèmes internes.
Vol d'identifiants à partir d'appliances edge
Lors de trois missions d'intervention, des acteurs de la menace ont atteint le plan de gestion d'appliances FortiGate et ont créé des comptes administrateurs non autorisés. Dans deux de ces cas, ils ont également exporté les configurations des appareils et extrait des identifiants pouvant être utilisés pour progresser plus avant dans le réseau. Deux de ces trois cas sont documentés en détail dans FortiGate Edge Intrusions.
Dans l'un de ces deux cas, la configuration exportée contenait des identifiants de liaison LDAP pour un compte de service d'annuaire. Le compte a ensuite été utilisé dans l'environnement. Quelques heures plus tard, l'acteur de la menace a ajouté deux ordinateurs au domaine. Aucun d'eux ne possédait de nom de principal de service (SPN), ce qui est inhabituel dans le cas d'une jonction de domaine légitime. L'attribut mS-DS-CreatorSID sur les deux comptes pointait vers le compte de service volé.
Nous avons observé une activité similaire sur une appliance Ivanti Cloud Services fin 2024. Un acteur lié à la Chine a chaîné la CVE-2024-8963 avec la CVE-2024-8190 avant la première divulgation publique de ce chaînage. Après avoir obtenu l'accès, l'acteur a collecté des clés SSH et d'autres identifiants stockés. Cette mission est documentée sous le nom de « Activity F » dans Follow the Smoke.
Ces appliances ne fournissaient pas de télémétrie endpoint conventionnelle. Nous avons dû suivre l'activité dans les journaux d'authentification, les objets Active Directory nouvellement créés, et l'utilisation ultérieure des identifiants dérobés sur les appliances. Nous avons dû suivre l'activité dans les journaux d'authentification, les objets Active Directory nouvellement créés, et l'utilisation ultérieure des identifiants dérobés sur les appliances.
Lorsque le vecteur d'accès initial ne peut être confirmé
En décembre 2025, Fortinet a divulgué la CVE-2025-59718, un contournement d'authentification dans son intégration FortiCloud SSO affectant FortiOS et d'autres produits. Quelques semaines plus tard, Fortinet a divulgué la CVE-2026-24858. Cette seconde faille permettait à un attaquant possédant un compte FortiCloud et un appareil enregistré de se connecter aux appareils appartenant à d'autres clients lorsque FortiCloud SSO était activé.
Ce chevauchement a eu son importance dans l'une des trois interventions mentionnées ci-dessus. L'appliance exécutait une version affectée par les deux CVE, mais les journaux disponibles ne montraient ni quand ni comment l'attaquant avait initialement obtenu l'accès. L'activité malveillante la plus ancienne conservée montrait un compte administrateur local illégitime. Quelques minutes plus tard, un administrateur de domaine s'est authentifié à partir du pool d'adresses VPN de l'appliance. Les données d'exposition montraient que l'appliance avait été vulnérable aux deux CVE, mais cela seul ne permettait pas d'établir comment elle avait été compromise. Nous avons traité les deux comme des vecteurs d'accès initial possibles, et non confirmés.
Abus des accès de gestion de confiance
Lors d'une intervention DFIR de SentinelOne impliquant une appliance FortiManager, la CVE-2024-47575 a permis à un appareil non autorisé de s'enregistrer auprès de l'appliance via le protocole de gestion. Deux entrées de journal, à quelques secondes d'intervalle, ont enregistré l'enregistrement frauduleux et la modification des paramètres qui a suivi. L'acteur de la menace a ensuite préparé une archive des configurations des appareils gérés, susceptible d'exposer des identifiants, des adresses et des détails sur le réseau. L'acteur était présent depuis environ un mois avant que le client ne détecte l'activité.
Lors d'une autre mission, un acteur de la menace a chaîné une injection SQL, une authentification de type Pass-the-Hash et un contournement d'authentification contre une console SonicWall GMS exposée sur Internet (CVE-2023-34133, CVE-2023-34132, and CVE-2023-34124). L'acteur a créé des comptes administrateurs sur une plateforme exploitée par un fournisseur de services managés (MSP), puis a utilisé les accès partagés existants pour pénétrer dans de multiples environnements clients. La majorité du trafic résultant était liée à la publicité, ce qui nous a conduits à conclure que l'infrastructure était utilisée pour de la fraude aux clics. La majorité du trafic résultant était liée à la publicité, ce qui nous a conduits à conclure que l'infrastructure était utilisée pour de la fraude aux clics.
Les acteurs recherchaient des choses différentes. L'un a collecté des données de configuration et des informations sur le réseau. L'autre a utilisé cet accès pour transformer des systèmes sur plusieurs environnements en proxys. Dans les deux cas, l'acteur a hérité des accès que l'entreprise avait déjà accordés à la plateforme de gestion. Ces cas montrent la différence entre les deux perspectives : la télémétrie d'exposition trouve l'appareil vulnérable, tandis que la réponse aux incidents (IR) montre ce qui en a été extrait et vers où l'attaquant s'est ensuite dirigé.
Quelles solutions adopter ?
Appliquer immédiatement les correctifs aux appareils edge F5 et Citrix. Ces deux fournisseurs combinent les taux d'exposition les plus élevés avec les délais de remédiation les plus lents sur des échantillons statistiquement robustes. Il vous faut donc rechercher des stratégies pour réduire le temps de remédiation, en particulier pour les CVE militarisées. De plus, il convient de réduire la surface d'attaque en minimisant l'ensemble des fonctionnalités activées sur ces appareils et viser une défense en profondeur en exécutant les endpoints en mode protection pour limiter les opportunités de mouvement latéral.
Auditer les déploiements d'Ivanti Connect Secure et EPMM. L'exploitation en série observée sur des cycles de 8,5 à 13 mois signifie que la prochaine CVE exploitable dans ces gammes de produits est une question de temps, et non de probabilité. Les entreprises utilisant des produits edge Ivanti doivent s'attendre à faire face à une nouvelle vulnérabilité activement exploitée d'ici un an et planifier leur capacité de patching en conséquence.
Mettre en œuvre des SLA de correction spécifiques aux appareils edge. Le paradoxe de la remédiation différée démontre que les cadres de priorité généraux ne se traduisent pas par un patching plus rapide pour les appareils situés à la frontière du réseau. Les appareils edge et l'infrastructure réseau justifient des délais de remédiation dédiés qui sont plus courts que la norme organisationnelle et proportionnels au risque élevé.
Traiter l'exposition des appareils edge comme une priorité multi-signaux. L'attribution, la sévérité et le volume d'exposition identifient des CVE différentes comme étant une « priorité absolue ». Les entreprises ont besoin de ces trois signaux pour bénéficier d'une couverture complète. Un programme de gestion des vulnérabilités qui priorise exclusivement en fonction du score CVSS sous-évaluera systématiquement les CVE présentant de fortes preuves d'exploitation mais des scores de sévérité modérés, et vice versa. La plateforme de gestion de l’exposition Tenable One permet cette approche multi-signaux en combinant la sévérité des vulnérabilités, l'Exposure Intelligence, le contexte des assets et les données d'exposition dans une vue de priorisation unifiée.
Identification des systèmes affectés
Les clients Tenable peuvent utiliser le dashboard « Vulnerability Watch » pour surveiller les classifications de toutes les CVE abordées dans cette analyse. Une liste des plug-ins Tenable pour les vulnérabilités traitées dans cette analyse sera disponible sur les pages individuelles des CVE à l’adresse tenable.com/cve au fur et à mesure de leur publication. au fur et à mesure de leur publication. Ce lien affiche tous les plug-ins disponibles pour chaque vulnérabilité, y compris les plug-ins à venir dans notre pipeline de plug-ins.
En savoir plus
- Tenable Vulnerability Watch
- SentinelOne – Ce que deux datasets indépendants révèlent sur ceux qui exploitent votre périmètre
- SentinelOne Threat Research (PurpleHaze, SonicWall SMA1000)
- FortiGate Edge Intrusions – SentinelOne
- Follow the Smoke – SentinelOne
- CISA Known Exploited Vulnerabilities Catalog
Retrouvez l'équipe Research Special Operations (RSO) de Tenable sur Tenable Connect pour poursuivre les discussions au sujet des dernières cybermenaces.
En savoir plus sur Tenable Onela plateforme de gestion de l'exposition pour la surface d'attaque moderne.
Annexe : Méthodologie et construction du corpus
Comment le corpus a été élaboré. Le corpus de 33 CVE de Tenable a été obtenu en combinant et en dédoublonnant les vulnérabilités présentant le volume d'exploitation le plus élevé et la plus large adoption par les acteurs. SentinelOne a validé les CVE pour 14 fournisseurs, et leur vision du paysage basée sur 66 CVE reflète 12 mois de cas DFIR, desquels les faux positifs ont été éliminés.Combinés, les deux datasets identifient 82 CVE distinctes, dont 17 apparaissent dans les deux. À ces sources se superpose un corpus d'attribution contrôlé de 93 paires CVE-acteur, couvrant environ 39 acteurs de la menace nommés et cinq catégories de nexus.
Pourquoi Tenable suit ces CVE. Le dataset de Tenable est issu de la gestion de l'exposition. Une CVE y entre via le programme Vulnerability Watch, qui classe les vulnérabilités comme actives ou susceptibles d'être exploitées, et est en outre évaluée par un score VPR (Vulnerability Priority Rating). La question à laquelle on répond est prescriptive : de tout ce qui est réellement déployé dans les environnements clients, qu'est-ce qui doit être priorisé et corrigé en premier ? L'attribution aux acteurs de la menace est superposée par la suite à partir de sources définitives et évaluées par des scores de confiance (p. ex. les avis de cybersécurité fédéraux).
Pourquoi SentinelOne suit ces CVE. Le dataset de SentinelOne vient de la direction opposée : la réponse aux incidents (IR). Une CVE gagne sa place dans leur paysage DFIR de 12 mois parce que les intervenants ont trouvé qu’elle était utilisée dans une intrusion réelle (le vecteur d'accès initial dans un dossier pour lequel ils ont été sollicités). La question à laquelle on répond ici est de nature forensique : que s'est-il passé ici, et qui en est à l’origine ? La couverture est façonnée par les clients qui font appel à eux, et non par la base installée.
Ce que signifie le « chevauchement » ici. Le chevauchement a été mesuré à deux niveaux, et la réponse change radicalement selon le niveau utilisé.
Au niveau de la vulnérabilité individuelle, les deux datasets se croisent à peine. Seulement 17 des 82 CVE, soit 21 %, sont communes aux deux. Tenable et SentinelOne, pour la plupart, n'observent pas les mêmes vulnérabilités. Cependant, les datasets convergent au niveau des produits.Onze des 14 fournisseurs du groupe de CVE cible de Tenable figurent dans le paysage DFIR sur 12 mois de SentinelOne, soit une convergence de 79 % : Fortinet, Citrix, Ivanti, Palo Alto Networks, Cisco, Juniper, VMware, Microsoft, Oracle, CrushFTP et le framework React de Meta. C'est une convergence de 79 % au niveau des fournisseurs contre 21 % au niveau des CVE. Trois fournisseurs ne correspondaient pas : Apache et SAP étaient absents des cas de SentinelOne, et le seul cas Progress sur lequel ils ont travaillé a été clôturé pour cause de faux positif. Si l'on restreint la comparaison à l'infrastructure edge et d'accès à distance spécifiquement, la convergence est de 100 %. Le corpus de Tenable a identifié indépendamment sept fournisseurs de solutions edge (c'est-à-dire Fortinet, Citrix, Ivanti, Palo Alto Networks, Cisco, Juniper et VMware). Tous les sept apparaissent dans les cas de SentinelOne. Deux équipes, travaillant à partir de preuves sans rapport à des fins sans rapport, sont arrivées aux sept mêmes fournisseurs tout en ne partageant qu'environ une CVE sur cinq.
Pourquoi cette distinction est importante. « Des vulnérabilités différentes, les mêmes fournisseurs » n'est pas une version amoindrie de « les mêmes vulnérabilités ». C'est une affirmation différente et plus exploitable. Si les deux ensembles de données avaient convergé sur les mêmes CVE individuelles, l'histoire aurait été qu'une poignée spécifique de vulnérabilités était largement exploitée : il suffisait alors de les patcher et de laisser le problème se résorber. Ce que montrent réellement les données, c'est que les opérateurs soutenus par des États et les cybercriminels arrivent indépendamment sur le même petit ensemble de fournisseurs de produits edge et d'accès à distance, puis trouvent leurs propres chemins d'accès distincts. La cible durable est la surface d'attaque du fournisseur. Patcher la CVE d'Ivanti de ce trimestre ne retire pas Ivanti de la liste des cibles de qui que ce soit.
Tous les noms de produits, logos et marques tiers mentionnés dans cette publication sont la propriété de leurs détenteurs respectifs et sont utilisés uniquement à des fins d'identification. L'utilisation de ces noms, logos et marques n'implique ni affiliation, ni approbation, ni parrainage, ni association avec la tierce partie.
En savoir plus
En savoir plus
Articles connexes

- Exposure Management
- Vulnerability Management
Tenable One
Demander une démo
La plateforme de gestion de l'exposition alimentée par l'IA leader du secteur
Merci
Nous vous remercions de votre intérêt pour Tenable One.
Un représentant vous contactera prochainement.
Form ID: 7469
Form Name: one-eval
Form Class: c-form form-panel__global-form c-form--mkto js-mkto-no-css js-form-hanging-label c-form--hide-comments
Form Wrapper ID: one-eval-form-wrapper
Confirmation Class: one-eval-confirmform-modal
Simulate Success